ASOS підтвердив витік даних після сторонніх сповіщень у застосунку
ASOS підтвердив витік даних після несанкціонованих push-сповіщень у мобільному застосунку.
Британський онлайн-ритейлер одягу ASOS підтвердив витік даних після того, як через його мобільний застосунок користувачам надійшли несанкціоновані push-сповіщення. Компанія заявила, що сторонні платформи для комунікації з клієнтами зазнали несанкціонованого доступу, через що могли бути розкриті базові персональні дані, зокрема імена та контактні відомості.
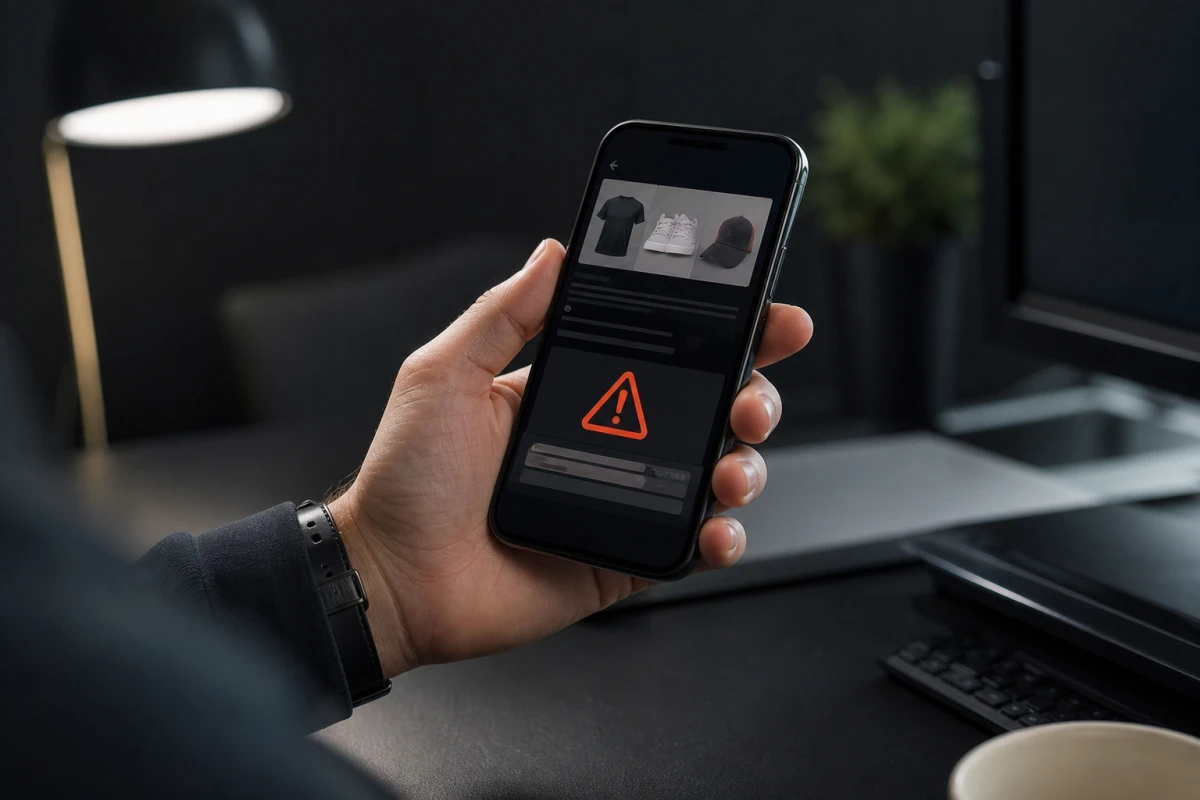
Попередження в застосунку
ASOS розмістив у застосунку попередження із закликом ігнорувати несанкціоноване повідомлення та не переходити за зовнішнім посиланням, яке воно містило. За даними BleepingComputer, сповіщення почали надходити приблизно о 5:00 за східним часом США у вівторок. У тексті повідомлення зловмисники заявили про нібито повну компрометацію середовища Snowflake компанії та вимагали зв’язатися з ними, погрожуючи витоком даних.
Аналогічні повідомлення надходили багатьом користувачам застосунку. Вони спрямовували ASOS до Telegram-каналу угруповання, яке називає себе Xuanye group.
Заяви зловмисників і позиція компанії
ASOS не підтвердив заяву зловмисників про компрометацію свого середовища Snowflake та не повідомив, скільки клієнтів могло постраждати. Компанія також заявила, що, за її оцінкою, дані платіжних карток і паролі облікових записів не були порушені.
Представники Xuanye group у своєму каналі стверджували, що платіжна інформація не постраждала, а згодом заявили про викрадення клієнтських даних. Водночас угруповання не оприлюднило, які саме відомості воно нібито отримало, скількох клієнтів це стосується, або доказів доступу до Snowflake ASOS.