Політика CJIS вимагає MFA для всіх облікових записів правоохоронців США
Політика CJIS вимагає від правоохоронних органів США MFA для всіх облікових записів і посилених правил захисту паролів.
Оновлена політика безпеки CJIS Федерального бюро розслідувань США вимагає від правоохоронних органів застосовувати багатофакторну автентифікацію для привілейованих і звичайних облікових записів, а також посилити правила керування паролями. Ці вимоги віднесено до контролів першого пріоритету, які мають бути впроваджені негайно для дотримання політики.
Про рекомендації щодо виконання вимог повідомляє BBC News у спонсорованому матеріалі, підготовленому Specops Software. Йдеться про захист систем, що обробляють кримінально-правову інформацію, від атак із використанням скомпрометованих облікових даних.
Вимоги до паролів
CJIS встановлює мінімальну довжину самостійно обраного пароля на рівні восьми символів. Для паролів, які генерує постачальник облікових даних або засіб перевірки із затвердженим генератором випадкових чисел, мінімум становить шість символів. Автори рекомендацій радять використовувати парольні фрази від 15 символів, оскільки їх складніше зламати та простіше запам’ятати.
Організації також мають вести перелік поширених, передбачуваних і скомпрометованих паролів. До нього повинні входити паролі з попередніх витоків, словникові слова, послідовності символів і терміни, пов’язані з користувачем або установою. Такий список потрібно оновлювати щонайменше раз на квартал, а також у разі підозри на компрометацію організаційних паролів.
За наявності ознак компрометації облікових даних користувача слід примусово змінити пароль. Чинні паролі необхідно звіряти з переліком витоків не рідше ніж щоквартально. Політика також передбачає захист передавання паролів зашифрованими автентифікованими каналами, а їх зберігання — із застосуванням солі та односторонньої функції виведення ключа.
MFA для всіх способів доступу
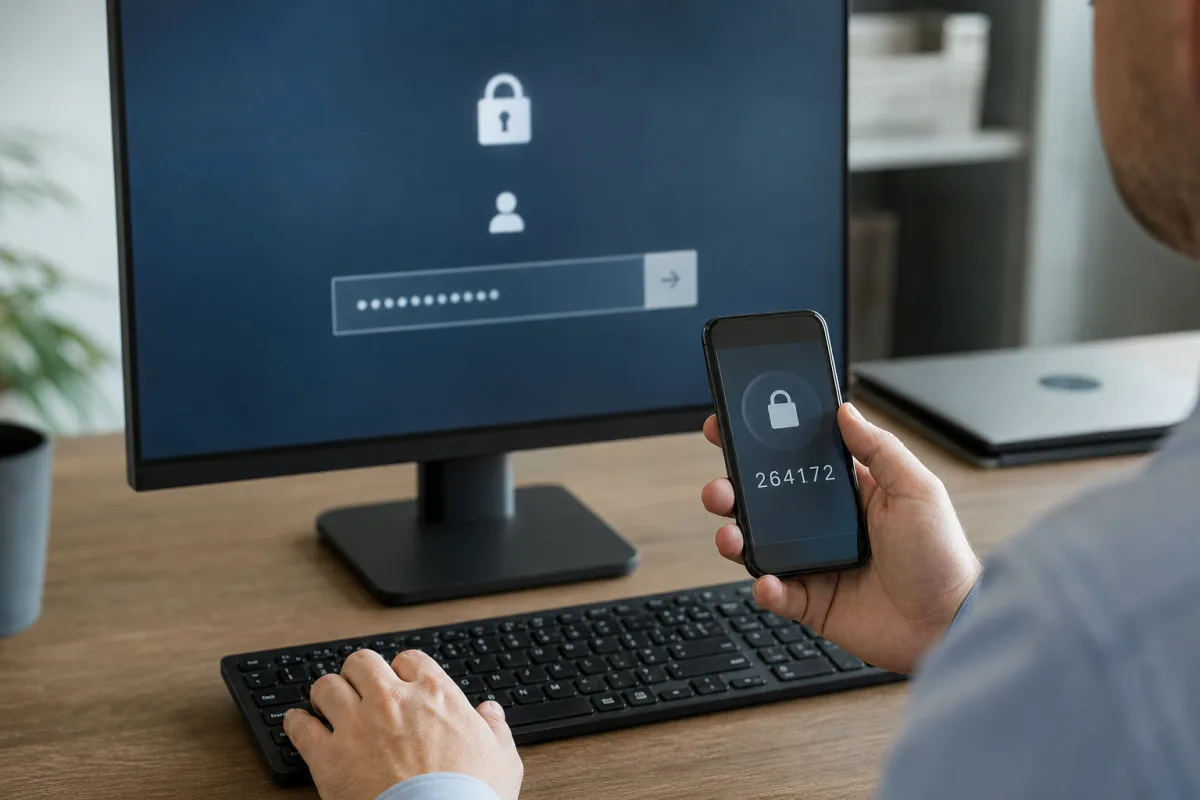
Багатофакторна автентифікація має застосовуватися не лише для адміністраторів, а й для непривілейованих працівників і підрядників. Вимога охоплює локальний, мережевий та віддалений доступ до систем, що працюють із кримінально-правовою інформацією.
CJIS визначає рівень гарантій автентифікатора AAL2, який передбачає використання двох різних факторів. Це може бути поєднання того, що користувач знає, наприклад пароля, має — зокрема смарткартки, або його біометричної ознаки, наприклад відбитка пальця. У матеріалі також радять за можливості обирати стійкі до фішингу методи MFA.