Radical Numerics представив ШІ для виявлення небезпечних патогенів
Radical Numerics представив Omnii Defense — ШІ-модель для виявлення природних і потенційно штучно створених патогенів без інтернету.
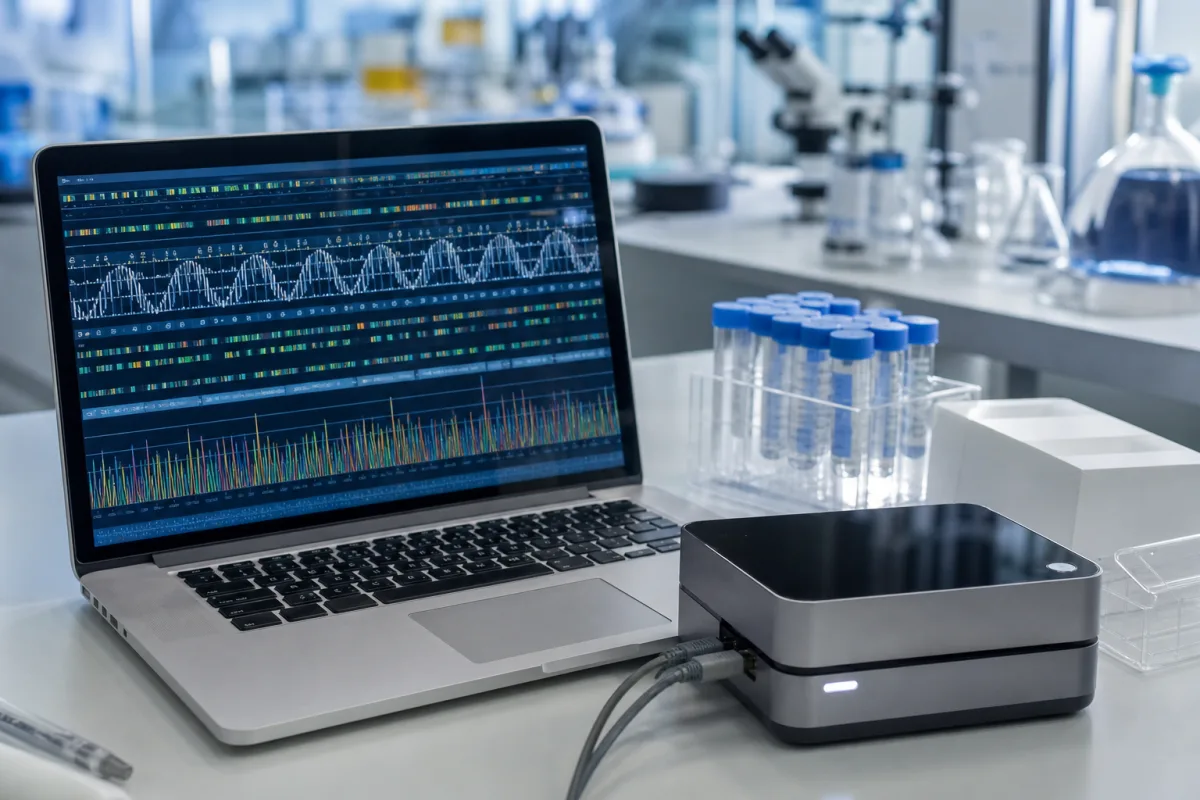
Американський стартап Radical Numerics оголосив про розробку локальної ШІ-моделі Omnii Defense, призначеної для виявлення природних та потенційно штучно створених патогенів. Модель може працювати на ноутбуці разом із підключеним через USB генетичним секвенатором без доступу до інтернету, повідомляє Wired. Компанія заявляє, що це дасть змогу дослідникам працювати в польових умовах із нестабільним зв’язком.
Оцінка ризику геномів
Omnii Defense аналізує генетичні послідовності та робить кілька прогнозів: чи може послідовність бути патогенною, чи має вона ознаки створення за допомогою ШІ та до якої таксономічної групи найбільш подібна. Система присвоює геному оцінку загрози від нуля до одиниці, поєднуючи ймовірність неприродного походження з прогнозами щодо біологічної функції. Що вищий показник, то вищою модель вважає потенційну загрозу.
У Radical Numerics вважають, що моделі ШІ можуть розпізнавати закономірності у послідовностях, пов’язані з біологічними функціями, а не лише шукати точні збіги з відомими організмами. Раніші інструменти біозахисту, зокрема фінансована федеральним урядом США система Felix, порівнюють послідовності з базами вже відомих організмів. Такий підхід може допомогти, коли до наявного патогену внесли кілька змін, але не призначений для прогнозування властивостей невідомих послідовностей.
Результати внутрішнього тесту
За даними компанії, під час одного з експериментів із тренувальних даних моделі прибрали вірус Бундібугіо — спочатку на рівні виду, а потім увесь його рід. Після вилучення виду Omnii Defense позначила як потенційно патогенні 33% послідовностей вірусу Бундібугіо, поданих на аналіз. Коли з даних виключили весь рід, модель виявила потенційний ризик у 22% вірусних послідовностей. Представниця Radical Numerics Крістін Партемор заявила, що не-ШІ інструменти в цьому тесті майже не вказували на потенційну небезпеку.
Директорка з нагляду за патогенами програми інфекційних хвороб і мікробіому Інституту Броуда MIT і Гарварду Бронвін Макінніс зазначила, що використання технологій для протидії можливому зловмисному застосуванню ШІ є доцільним. Водночас вона застерегла: виявлення сигналу ще не означає встановлення реальних наслідків від патогену або підтвердження того, що загрозу було створено штучно.
Наразі доступ до Omnii Defense мають лише перевірені зовнішні тестувальники. Radical Numerics повідомила, що співпрацює з національними лабораторіями, державними установами та незалежними оцінювачами для перевірки роботи моделі.