США попередили про кібератаки на промислові холодильні системи
Федеральні відомства США попередили про кібератаки на промислові холодильні системи в критичній інфраструктурі.
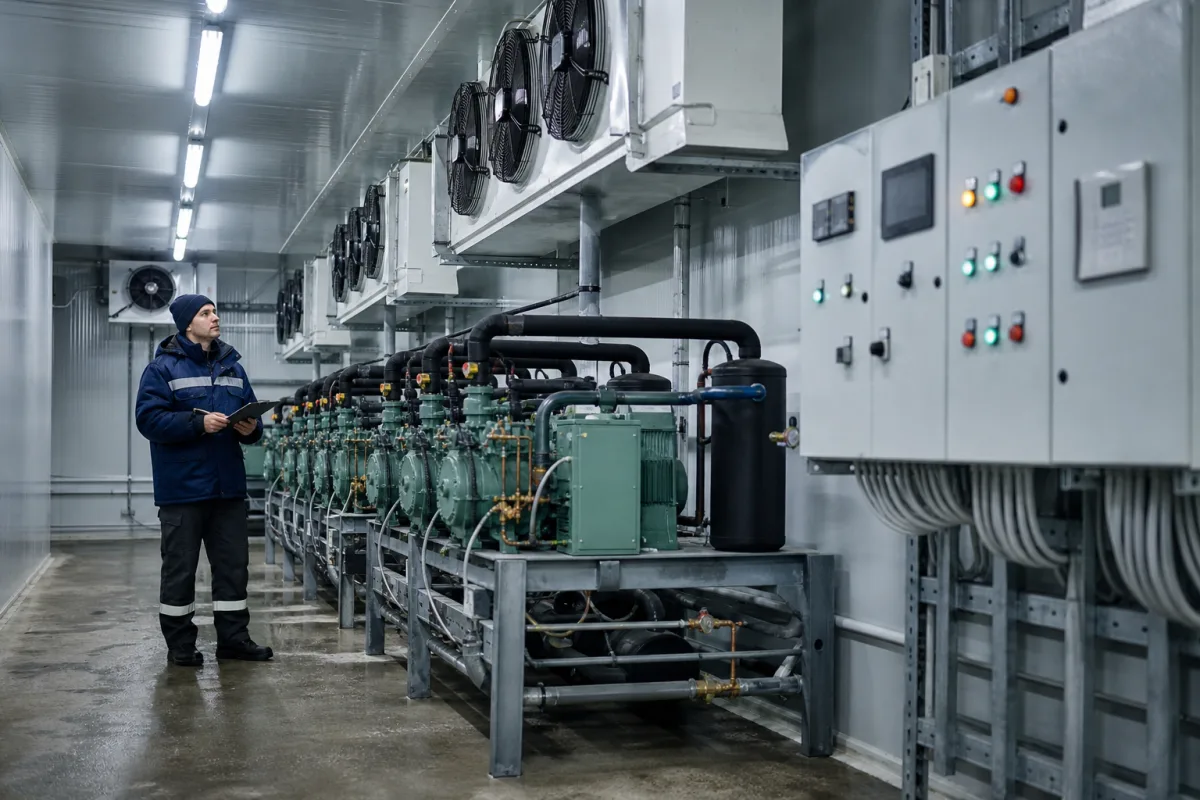
Американські федеральні відомства попередили про триваючу кіберзагрозу для промислових холодильних установок і систем моніторингу холодового ланцюга, підключених до інтернету. Зловмисники атакують обладнання в продуктових магазинах і на об’єктах холодного зберігання, що може зачепити продовольчу, сільськогосподарську, транспортну галузі та сферу доставки медикаментів, повідомляє TechCrunch.
Ризики для обладнання та запасів
Спільну заяву оприлюднили Агентство США з кібербезпеки та безпеки інфраструктури CISA, ФБР, а також низка інших федеральних структур. Вони зазначили, що у разі успішного втручання атакувальники можуть змінювати температуру установок. Це здатне створювати небезпеку займання, призводити до втрати запасів і впливати на строк служби обладнання.
В окремому інформаційному матеріалі відомства застерегли, що зловмисники можуть переводити установки в безперервні цикли нагрівання та розморожування. Такий сценарій, за їхніми даними, може спричинити масштабне псування продукції та небезпеку для обладнання.
Попередні атаки у Європі
Попередження пролунало після кількох хвиль кібератак на промислові холодильні установки у Великій Британії та країнах Європи протягом останніх тижнів. Під час двох окремих хвиль атак хакери змінювали температурні налаштування морозильних і охолоджувальних агрегатів щонайменше в десятку країн, що призвело до псування розморожених харчів і знищення продукції.
Серед уражених систем були установки данської компанії Danfoss із дистанційним керуванням. Компанія припинила надавати оновлення безпеки для цих морозильних установок. Також зловмисники атакували банк крові у Франції: температура в охолоджувальних блоках із донорською кров’ю почала підвищуватися, однак атаку зупинили до того, як вона могла зашкодити запасам крові.
За даними Reuters, Міністерство оборони США розслідує серію атак на морозильні установки, якими користуються військові. США не приписали ці атаки конкретному угрупованню чи державі. Водночас дослідники у сфері безпеки загалом пов’язують їх з Іраном, а американські посадовці, як повідомляється, також підозрюють Іран.
Відомства США порадили організаціям відключити системи дистанційного керування від інтернету, змінити й посилити паролі, встановити доступні оновлення та виводити з експлуатації обладнання, яке виробник більше не підтримує.