Synology виправила критичні вразливості в операційній системі NAS
Synology випустила оновлення DSM для усунення двох серйозних вразливостей, які можна було експлуатувати віддалено без авторизації.
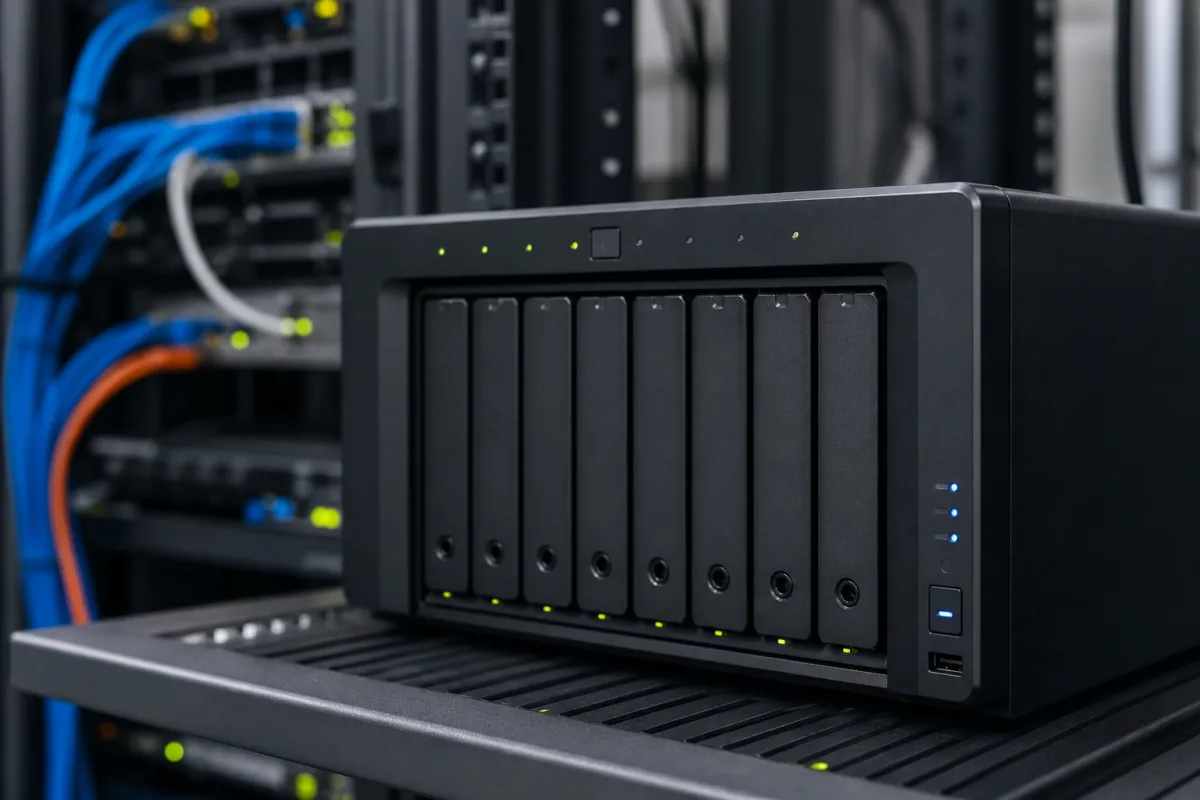
Компанія Synology виправила дві серйозні вразливості в DiskStation Manager (DSM) — операційній системі на базі Linux для своїх мережевих сховищ даних NAS. Одна з помилок має критичний рівень небезпеки: її можна було використати віддалено без входу до облікового запису пристрою, повідомляє TechSpot.
У Synology попередили, що вразливі пристрої могли стати ціллю віддалених атак. Компанія вже випустила оновлення DSM, які усувають обидві проблеми, та вважає інцидент закритим.
Критична SQL-інʼєкція
Першу вразливість зареєстровано під номером CVE-2026-76954. Це помилка SQL-інʼєкції в Auth API DSM, яку Synology оцінила у 9,8 бала з 10 за шкалою CVSS і класифікувала як критичну. Вона могла дозволити віддаленому зловмиснику читати або записувати довільні файли на пристрої, а також здійснювати атаки типу відмова в обслуговуванні.
Друга проблема, CVE-2026-85101, стосується інструмента rsync у DSM. Вона давала змогу обійти автентифікацію, щоб читати певні файли, записувати довільні файли або запускати обмежені атаки типу відмова в обслуговуванні. Її базова оцінка CVSS становить 8,6 бала, а рівень небезпеки Synology визначила як важливий.
Оновлення доступні для кількох версій DSM
Обидві помилки можуть експлуатуватися віддалено без авторизації на вразливому NAS. Synology розкрила інформацію про них приблизно через місяць після випуску оновлень безпеки — така практика має дати користувачам час встановити виправлення до публічного оприлюднення деталей.
Виправлені версії DSM компанія випустила у жовтні 2026 року. Оновлення доступні для DSM 7.4, 7.3, 7.2.2 та 7.2.1. Користувачі з увімкненим автоматичним оновленням могли вже отримати виправлення, тоді як власникам пристроїв із ручним встановленням оновлень Synology радить перевірити наявність нових версій DSM.
Компанія зазначила, що вразливості виявили та повідомили про них зовнішні дослідники з Viettel Cyber Security і Aytio.