У маршрутизаторах Broadcom виявили вразливість для атак через Wi‑Fi
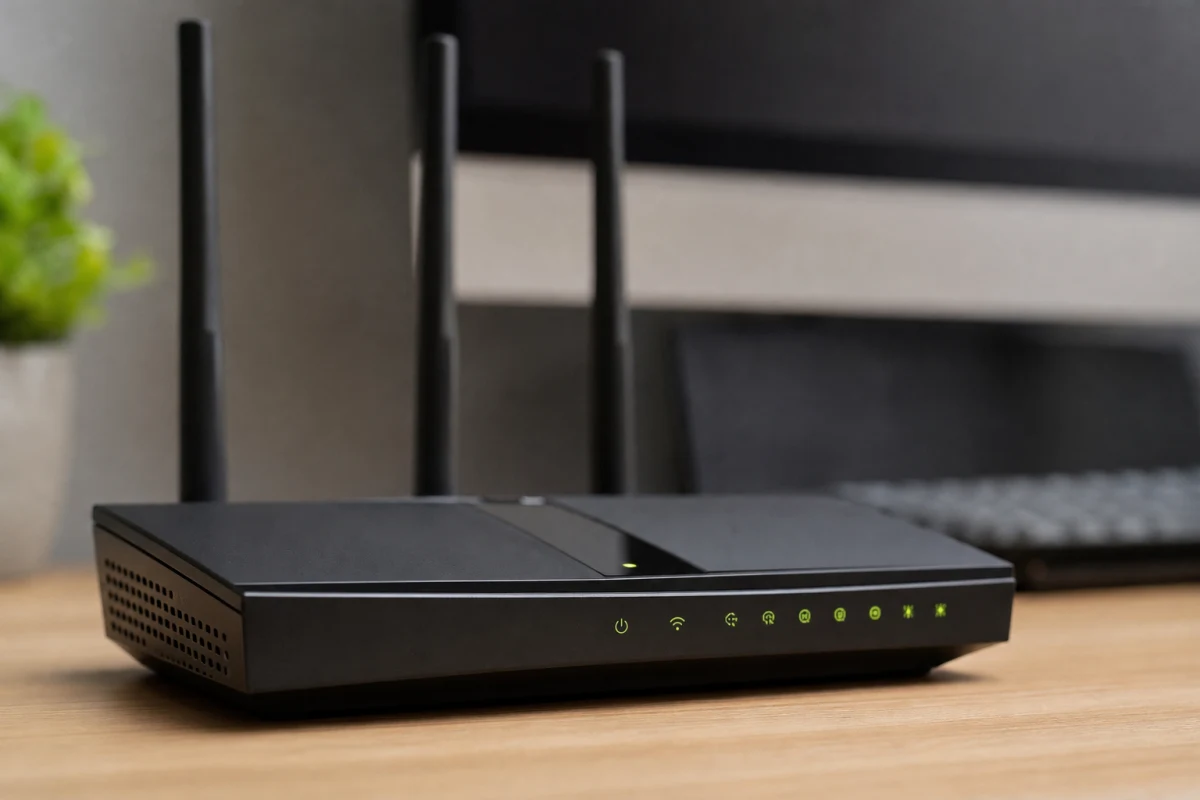
Дослідник повідомив про WPSplinter — вразливість у старому WPS-коді Broadcom, яка може дозволити атаки на маршрутизатори через Wi‑Fi.
Дослідник із кібербезпеки Квентін Кайзер повідомив про вразливість WPSplinter у старому коді Broadcom для WPS, яка може дозволити зловмиснику в межах дії Wi‑Fi зчитувати пам’ять маршрутизатора або виконувати на ньому сторонній код. Як повідомляє TechSpot, для атаки не потрібні пароль від бездротової мережі чи завершене WPS-сполучення.
Як працює вразливість
Проблема пов’язана з обробкою певних повідомлень під час роботи WPS — функції, що дає змогу підключати пристрої натисканням кнопки на маршрутизаторі замість введення пароля. За словами Кайзера, спеціальна послідовність таких повідомлень дає можливість отримати доступ до пам’яті пристрою або запустити на ньому код. Дослідник представив деталі на конференції Hexacon у Парижі 16 жовтня та сам назвав помилку WPSplinter, оскільки Broadcom не надала їй офіційного ідентифікатора.
Під час демонстрації на шлюзі Askey TCG3000, який постачався Orange Belgium, експлойт зчитав ключ Wi‑Fi з NVRAM пристрою, передав його через бездротову мережу та використав для підключення. На маршрутизаторі Proximus BBOX3V+ виробництва Sagemcom Кайзер, за його словами, отримав віддалену оболонку через Wi‑Fi без підключення до інтернету зі свого боку.
Масштаб і оновлення
Кайзер підтвердив наявність помилки у шлюзах трьох із чотирьох найбільших бельгійських інтернет-провайдерів — Proximus, Orange та VOO. За його оцінкою, лише в Бельгії уразливими можуть бути близько 1,5 мільйона пристроїв. Неповний перелік моделей, які можуть бути зачеплені, містить обладнання Cisco, TP-Link, Netgear, Sagemcom, Nokia, ZTE та Zyxel, що використовується, зокрема, операторами Movistar, Optus, KPN і Türk Telekom.
Коли дослідник повідомив про проблему в липні, Broadcom відповіла, що знала про неї з 2018 року та замінила старий WPS-код у своєму програмному забезпеченні. Компанія порадила звертатися до виробників пристроїв. Кайзер стверджує, що виправлення старого коду, зроблене у 2018 році, було неповним. Broadcom також не подала заявку на CVE, пославшись на застарілість коду та завершення періоду його підтримки.
Рекомендації для власників пристроїв
Зміна пароля Wi‑Fi не усуває ризику, оскільки атака може відбуватися до автентифікації. Кайзер радить вимкнути WPS, хоча застерігає, що це не обов’язково повністю відключає вразливий код. Якщо є сумніви щодо оновлень прошивки маршрутизатора від провайдера, він рекомендує вимкнути Wi‑Fi на шлюзі, перевести його у режим моста та використовувати власний маршрутизатор з актуальним програмним забезпеченням. Дослідник також опублікував скрипт для перевірки обладнання.