Зловмисники реєструють схожі домени для кампаній McDonald’s і Bayer
Symantec виявила схему реєстрації схожих доменів після запуску кампаній McDonald’s, Bayer, CarMax та інших компаній.
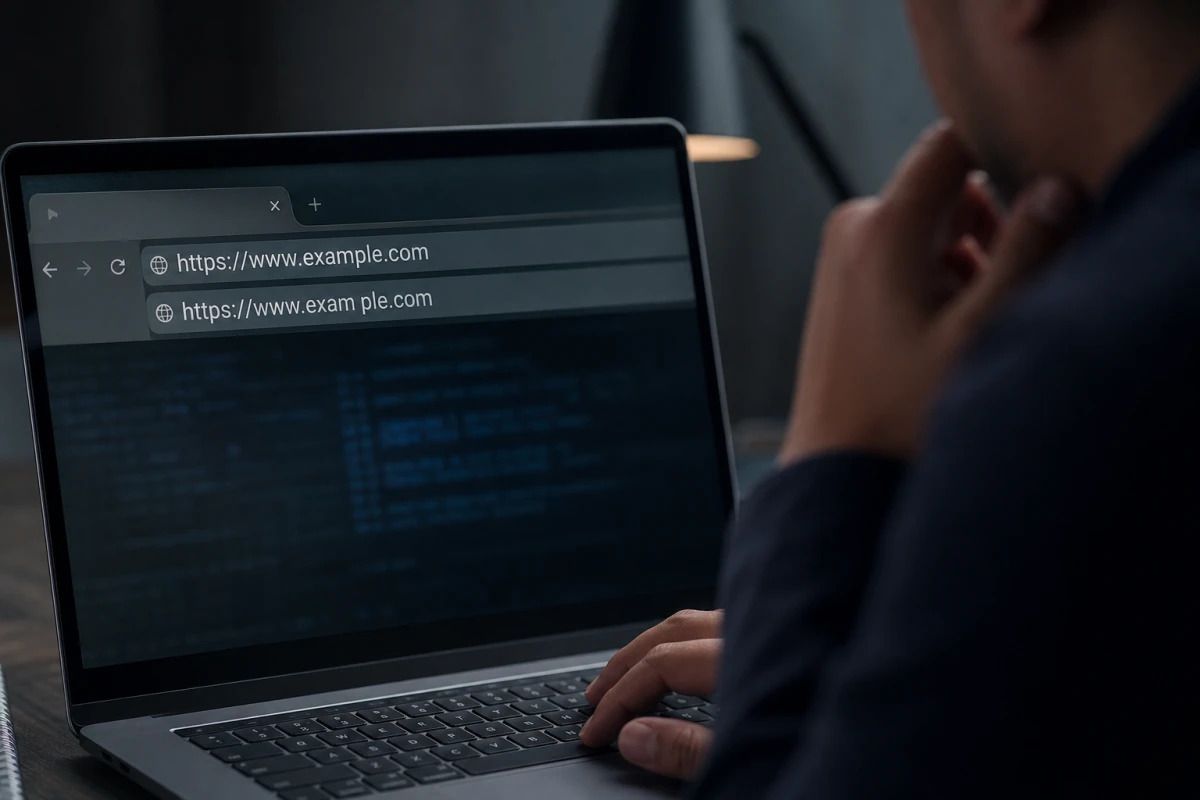
Дослідники Symantec виявили схему реєстрації доменів, схожих на нові адреси рекламних і клієнтських кампаній великих компаній, зокрема McDonald’s, Bayer, CarMax та Procter & Gamble. Зловмисники створювали варіанти з різницею в одну літеру вже наступного дня після появи справжніх доменів, повідомляє TechRadar.
Реєстрація доменів після запуску кампаній
За даними Symantec, компанії реєстрували нові домени через корпоративних реєстраторів CSC або MarkMonitor, а схожі адреси з однією зміненою літерою з’являлися наступного дня через реєстратора з Китаю. Такий патерн дослідники зафіксували 27 разів для доменів Abbott Laboratories, Bayer, CarMax, McDonald’s, Procter & Gamble, Sanofi та інших компаній.
Наприклад, 26 серпня CarMax зареєструвала домени carmaxclaims[.]com і kmxclaims[.]com через CSC. Наступного дня через китайського реєстратора були зареєстровані адреси carmaxclaim[.]com та kmxclaim[.]com — без однієї літери. Symantec зазначила, що аналогічна активність фіксувалася ще 11 листопада 2026 року.
Ризики для відвідувачів
Йдеться переважно не про корпоративні сайти, а про адреси для програм заощадження пацієнтів, розіграшів, знижок, подання претензій і юридичних врегулювань. Такі посилання можуть друкувати в рекламних матеріалах, показувати в телевізійній рекламі, поширювати через аптечні листівки або повідомлення про врегулювання спорів. Люди, які вводять адресу вручну, можуть не помітити однолітерної різниці.
У всіх 27 прикладах зміна стосувалася лише однієї літери. Найчастіше зловмисники прибирали або додавали літеру, зокрема використовували форму однини замість множини. На виявлених адресах розміщувалися сторінки-заглушки з рекламою з оплатою за клік, шахрайські блоги або фальшиві пошукові системи. Дослідники Symantec попереджають, що такі рекламні мережі також можуть бути використані для поширення шкідливої реклами та викрадення облікових даних.