Зловмисники скомпрометували 333 вихідні вузли Tor для перехоплення SSH
Невідомі зловмисники скомпрометували 333 вихідні вузли Tor, перенаправляли SSH-трафік і намагалися перехопити незашифровану пошту.
Невідомі зловмисники скомпрометували понад 300 вихідних вузлів мережі Tor та змінили їхні налаштування, щоб перехоплювати SSH-з’єднання і отримувати доступ до незашифрованої електронної пошти. Кампанія тривала з 2 до 5 жовтня та охопила 333 вихідні ретранслятори, повідомляє Ars Technica.
Перенаправлення SSH-трафіку
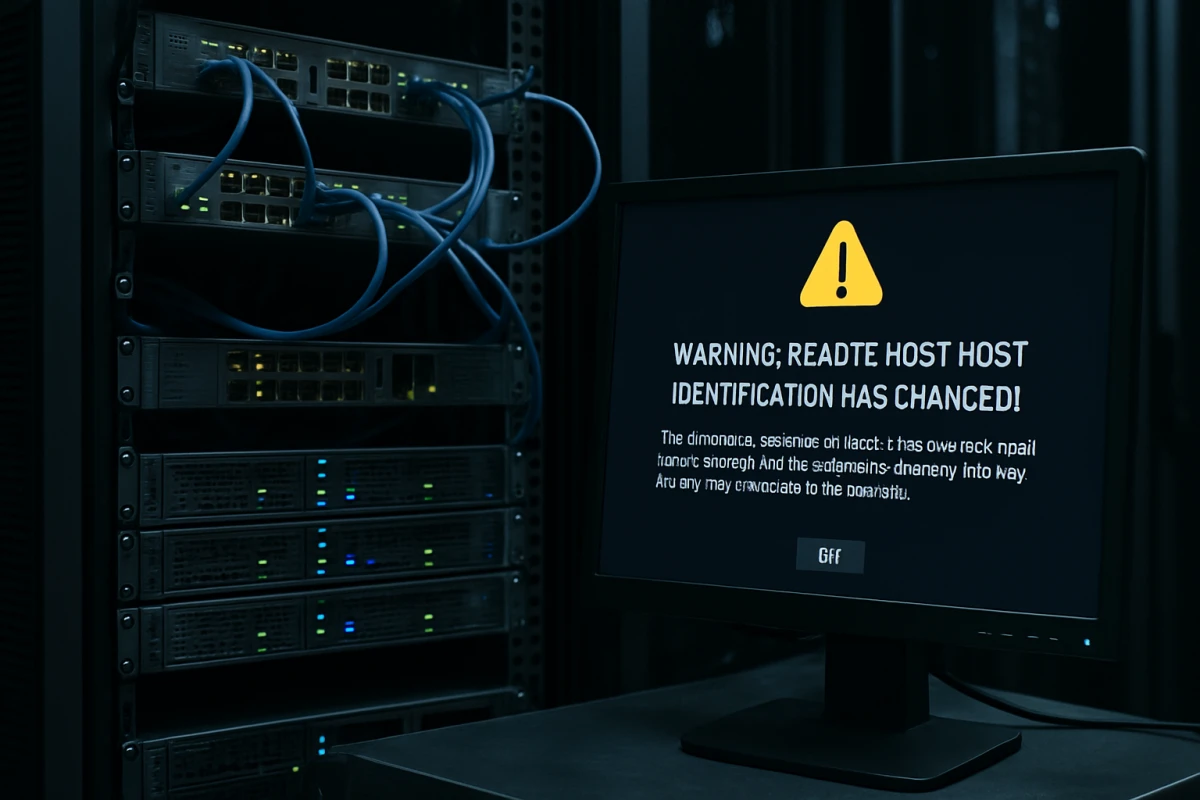
За даними волонтера Tor під псевдонімом Kaba, частину вузлів переналаштували так, щоб спрямовувати SSH-трафік через 12 серверів-перехоплювачів, які контролювали атакувальники. Користувачі, що підключалися через Tor до SSH на порту 22, могли побачити попередження про зміну ключа віддаленого сервера. Якщо вони ігнорували це застереження та вводили пароль, зловмисники могли викрасти його.
Дослідник встановив, що після цього атакувальники відкривали з’єднання із цільовим сервером, спостерігали за введеними командами, а також могли встановити на нього Ebury — бекдор для Linux, відомий уже 12 років. Для розслідування Kaba перевіряв приблизно 3 тисячі вихідних вузлів Tor, зіставляючи відбиток SSH-ключа тестового сервера та джерело підключення.
Спроба отримати незашифровані листи
Інша зміна конфігурації передбачала блокування портів 25, 465, 587, 993 і 995, які використовують для різних типів захищеного поштового обміну. Водночас вузли продовжували пропускати трафік для отримання незашифрованої пошти. Якщо поштовий сервіс знижував рівень захисту з’єднання, зловмисники могли отримати доступ до повідомлень у відкритому вигляді. Чи були успішними такі спроби пониження захисту, наразі не встановлено.
Початковий злам, за інформацією волонтерів Tor, розпочався наприкінці серпня. Атакувальник скористався чинним паролем, який повторно використовували, щоб увійти на сервер керування Tor, а потім встановив там Ebury. З цього сервера він через SSH підключився до іншого сервера під назвою Switzerland2 та також інсталював бекдор.
Дослідники досі не з’ясували, як зловмисники отримали контроль над усіма серверами, що лежали в основі 333 скомпрометованих вузлів. Серед версій розглядають злам компанії, яка їх хостила, однак підтверджень цьому немає. Kaba припустив, що використання Ebury та масштабний збір незашифрованих даних можуть вказувати на фінансово мотивовану злочинну групу, проте назвав це припущенням.