Хакери отримали дані з камери Flock, що фіксувала людей і автомобілі
Хакери заявили про копіювання даних із камери Flock: файли показали фіксацію автомобілів, велосипедів і людей.
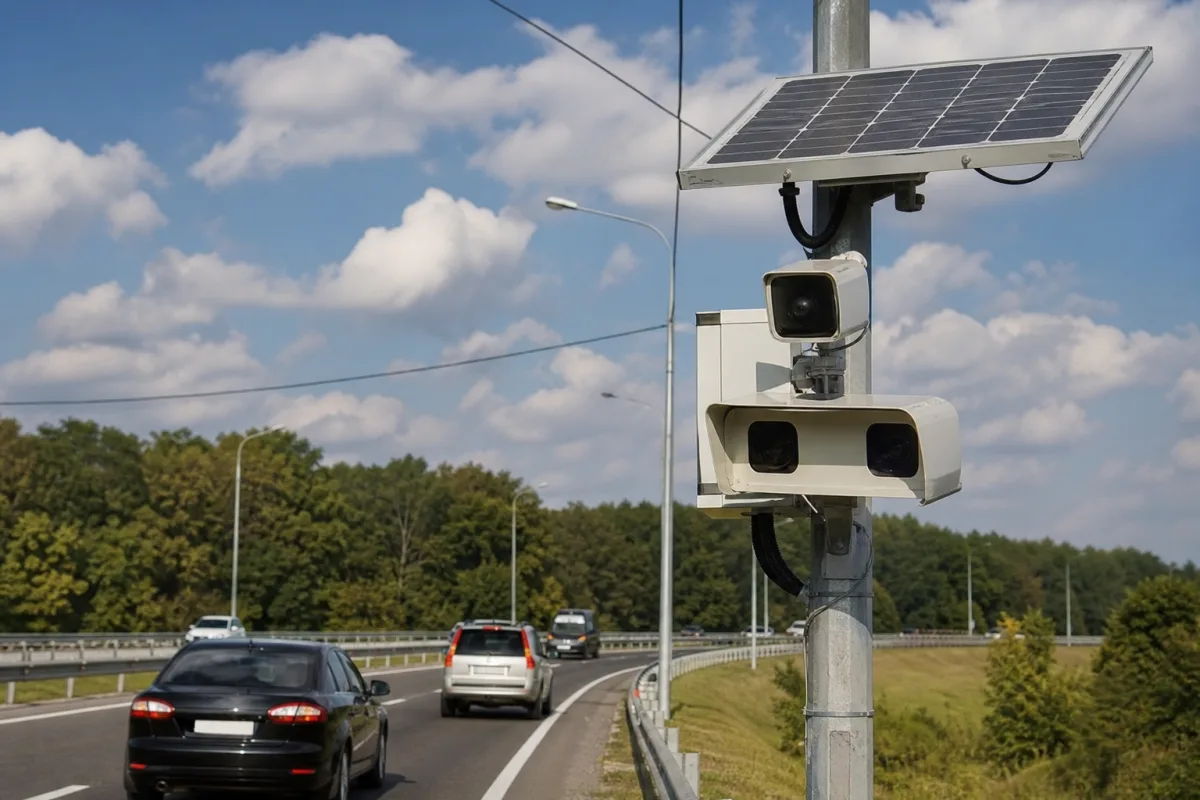
Хакери заявили, що зняли дорожню камеру компанії Flock Safety і скопіювали більшість даних із її накопичувача. Аналіз отриманих файлів показав, що пристрій не лише фіксує автомобілі та номерні знаки, а й має програмні засоби для виявлення людей і велосипедів, повідомляє Ars Technica.
За даними журналістського аналізу, журнали роботи камери охоплювали приблизно 21 день у кілька періодів. За цей час вона сфотографувала близько 50 200 автомобілів і створила приблизно 1,6 млн зображень. У середньому пристрій реєстрував близько 3 300 машин на день, а максимальний показник становив 4 454.
Серії фото та розпізнавання об’єктів
Коли камера виявляла рух, вона робила швидку серію знімків. Типовий автомобіль потрапляв приблизно на 28 фотографій, а в окремих випадках — більш ніж на 100. Пристрій використовував різні експозиції, щоб зафіксувати номерний знак і ширшу сцену, після чого відбирав та надсилав дані через мобільну мережу на сервери Flock.
Програмне забезпечення на самій камері прямо передбачало виявлення людей: воно записувало їхнє розташування в кадрі та рівень упевненості системи. Під час тестів моделі розпізнали людей на зображеннях, зокрема на селфі журналіста. У 27 321 короткому відеокліпі, збереженому на пристрої, людей зафіксували в 11 роликах — усі вони їхали на мотоциклах.
Ключ шифрування на пристрої
Учасники групи stegan0gram стверджують, що отримали доступ до Android-системи камери. Вони виявили незашифровані розділи накопичувача, а в одному з них — ключ, який дав змогу розблокувати частину медіафайлів. Значна частина найчутливіших даних автоматичного зчитувача номерних знаків, за повідомленням видання, залишилася зашифрованою та недоступною.
Flock Safety заявила, що несанкціоноване зняття та втручання в роботу її камер є незаконним. У компанії зазначили, що не отримували повідомлення про можливі вразливості через свою політику розкриття вразливостей, а наявної інформації недостатньо для оцінки заяв хакерів.
У файлах також виявили понад 27 тисяч помилок про нестачу місця на накопичувачі під час збереження зображень високої роздільності, а також численні збої та перезавантаження. Водночас журналісти не знайшли доказів активного використання у програмному забезпеченні камери функцій розпізнавання облич.