Кібератака зачепила холодильне обладнання французької служби крові
Кібератака зачепила холодильне обладнання Французької служби крові, проте біологічні матеріали вдалося зберегти.
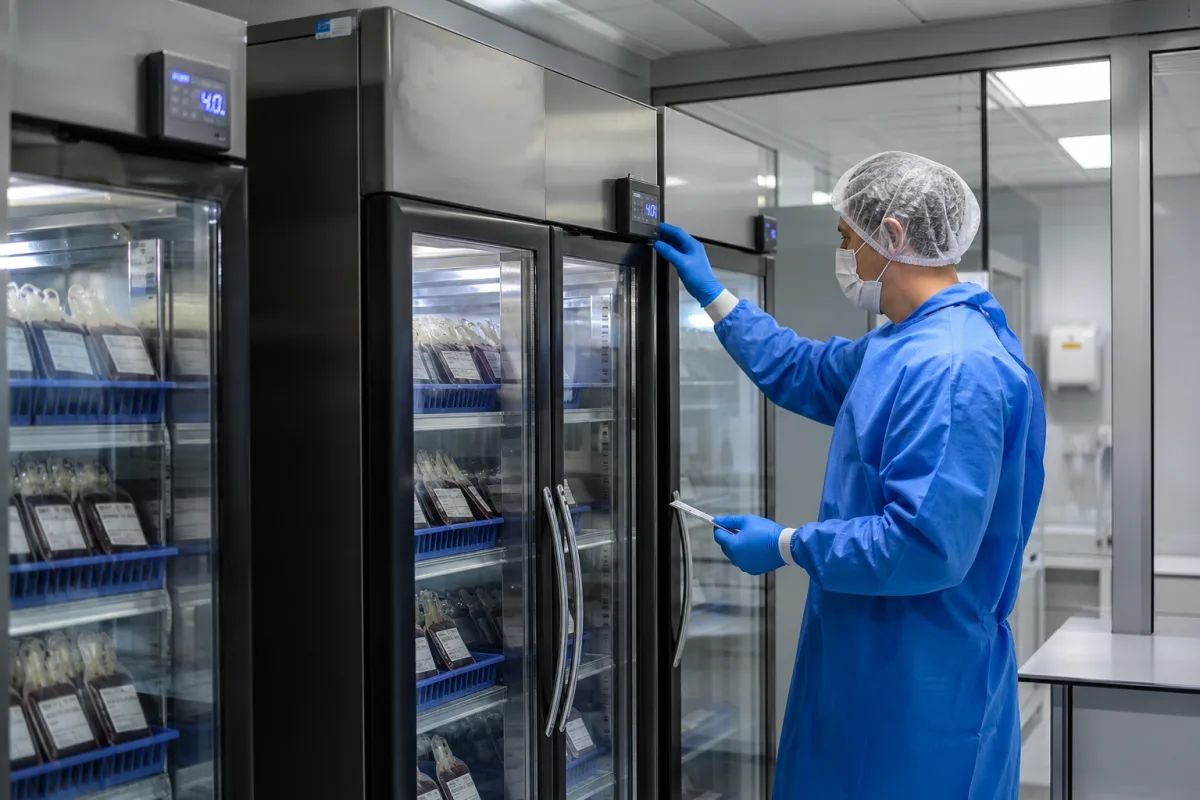
Холодильні установки Французької служби крові Établissement Français du Sang (EFS) зазнали кібератаки. Інцидент торкнувся обладнання на трьох об’єктах, один із яких, за повідомленнями, розташований у регіоні Бургундія — Франш-Конте. Система сигналізації EFS виявила втручання, після чого працівники перемістили запаси до справних холодильних установок. Французьке міністерство охорони здоров’я заявило, що біологічні матеріали не були втрачені.
Про інцидент повідомляє TechSpot. Міністерство охорони здоров’я Франції заявило, що стежить за ситуацією.
Втручання через постачальника
За даними EFS, зловмисники не отримали прямого доступу до систем установи. Втручання сталося у системах одного з постачальників послуг, якого кілька медіа ідентифікували як компанію Coolworld, що надає холодильне обладнання в оренду. Coolworld повідомила, що проблема пов’язана з програмним забезпеченням віддаленого моніторингу та компонентом стороннього постачальника. Технічних подробиць про спосіб доступу компанія не оприлюднила.
Особливістю випадку стало те, що проникнення зафіксувала система моніторингу й сигналізації EFS, а не постачальник холодильного обладнання. Coolworld також не розкрила, контролери якого виробника використовує у своїх системах.
Серія атак на холодильні контролери
Інцидент у Франції став частиною серії втручань у контролери холодового зберігання в Європі. Раніше зловмисники підвищували температуру морозильних камер у Бельгії та Швеції до 50 градусів Цельсія, що призвело до знищення продовольчих запасів.
У попередніх атаках найчастіше фігурували контролери Danfoss, а в середині жовтня також були атаковані пристрої Dixell компанії Copeland. Після перших випадків обидва виробники оновили рекомендації щодо захисту: Danfoss порадила розміщувати пристрої за VPN, а Copeland заявила, що доступ до контролерів має здійснюватися лише через VPN.
Відповідальність за атаки заявили два хакерські угруповання, які описують як проросійські: Noname057(16) та Z-Pentest. За даними кількох медіа, відповідні заяви публікувалися в Telegram, але згодом були видалені.