На Pwn2Own Ireland виявили 98 zero-day вразливостей і виплатили $1,262 млн
На Pwn2Own Ireland 2026 дослідники виявили 98 уразливостей нульового дня та отримали 1,262 млн доларів винагороди.
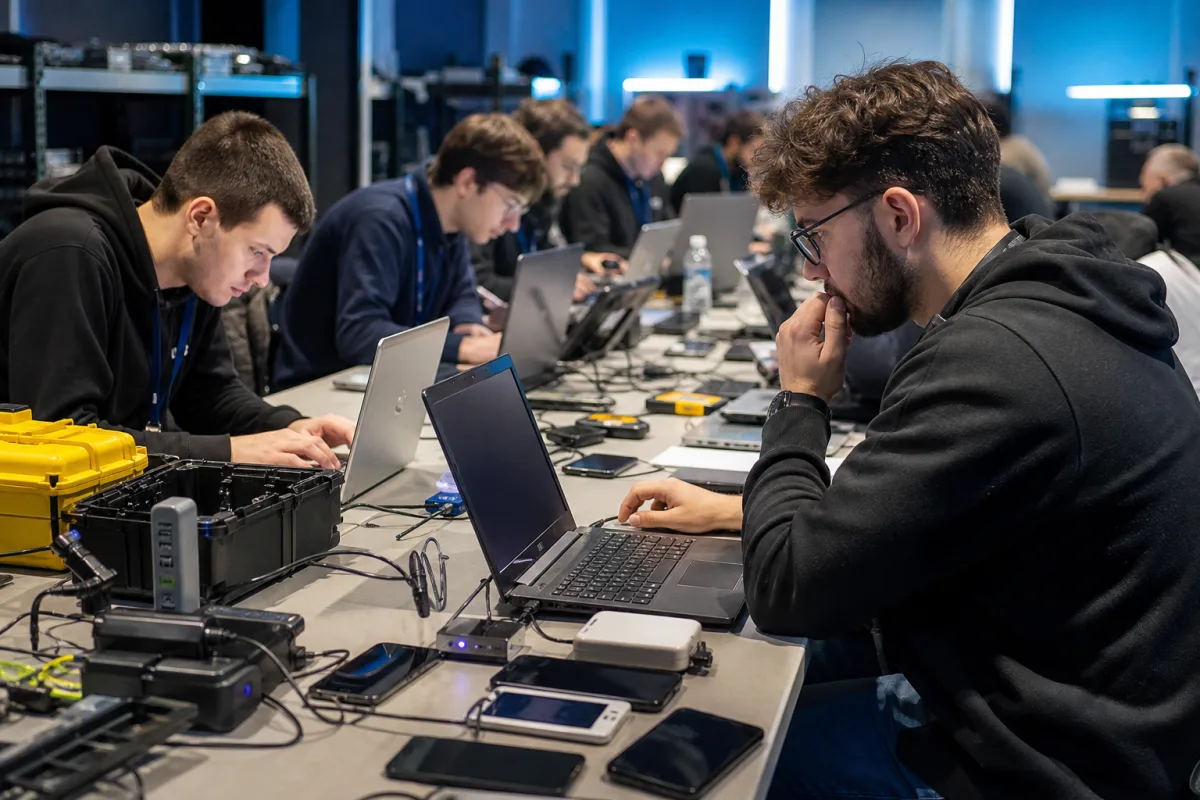
На хакерському конкурсі Pwn2Own Ireland 2026 дослідники безпеки продемонстрували експлуатацію 98 раніше невідомих уразливостей нульового дня та загалом отримали 1,262 млн доларів винагороди. Змагання тривало три дні, а найбільшу суму за підсумками конкурсу здобула команда Ikotas Labs.
Переможці змагання
Як повідомляє BBC News, Ikotas Labs набрала 42,5 бала Master of Pwn і заробила 361 тис. доларів. Дослідники команди успішно атакували Samsung Galaxy S26, OpenAI Codex та Oracle Autonomous AI Database. На третій день вони також отримали головну окрему винагороду конкурсу — 300 тис. доларів — після ланцюжка з кількох уразливостей нульового дня для компрометації Google Pixel 10.
Друге місце посіла команда Xint, яка отримала 240 тис. доларів і 27,5 бала Master of Pwn. Team ZyGoat стала третьою з винагородою 125 тис. доларів та 27,5 бала. У перший день конкурсантам вдалося продемонструвати 32 уразливості нульового дня, за що вони отримали 388,5 тис. доларів. Частина використаних для атак на Samsung Galaxy S26 помилок уже була відома виробнику.
Цілі та результати конкурсних днів
Другого дня учасники виявили 45 унікальних уразливостей нульового дня та заробили 232,5 тис. доларів. Серед результатів були ще три успішні атаки на Galaxy S26, виконані PetoWorks, Кьонміном Кімом із KAIST Hacking Lab і командою за участю Дімітріоса Валсамараса, Кена Ґеннона та Теніа Валсамари з CENSUS Labs.
В останній день дослідники знову отримали повний контроль над Samsung Galaxy S26, а також тричі скомпрометували Google Pixel 10. За демонстрацію 21 уразливості нульового дня цього дня виплатили 641 тис. доларів.
У конкурсі брали участь 29 команд, які перевіряли пристрої та продукти у семи категоріях: мобільні телефони, інфраструктура штучного інтелекту, застосунки для програмування на основі ШІ, месенджери, пристрої розумного дому, принтери та медичні пристрої для оздоровлення. Організатором Pwn2Own є Zero Day Initiative компанії Trend Micro. За правилами конкурсу постачальники мають виправити розкриті уразливості протягом 90 днів, перш ніж ZDI оприлилюднить їхні подробиці.