QR-коди стали інструментом платежів і новою ціллю фішингу
QR-коди використовують для платежів і цифрових сервісів, але вони також стали поширеним інструментом фішингових атак.
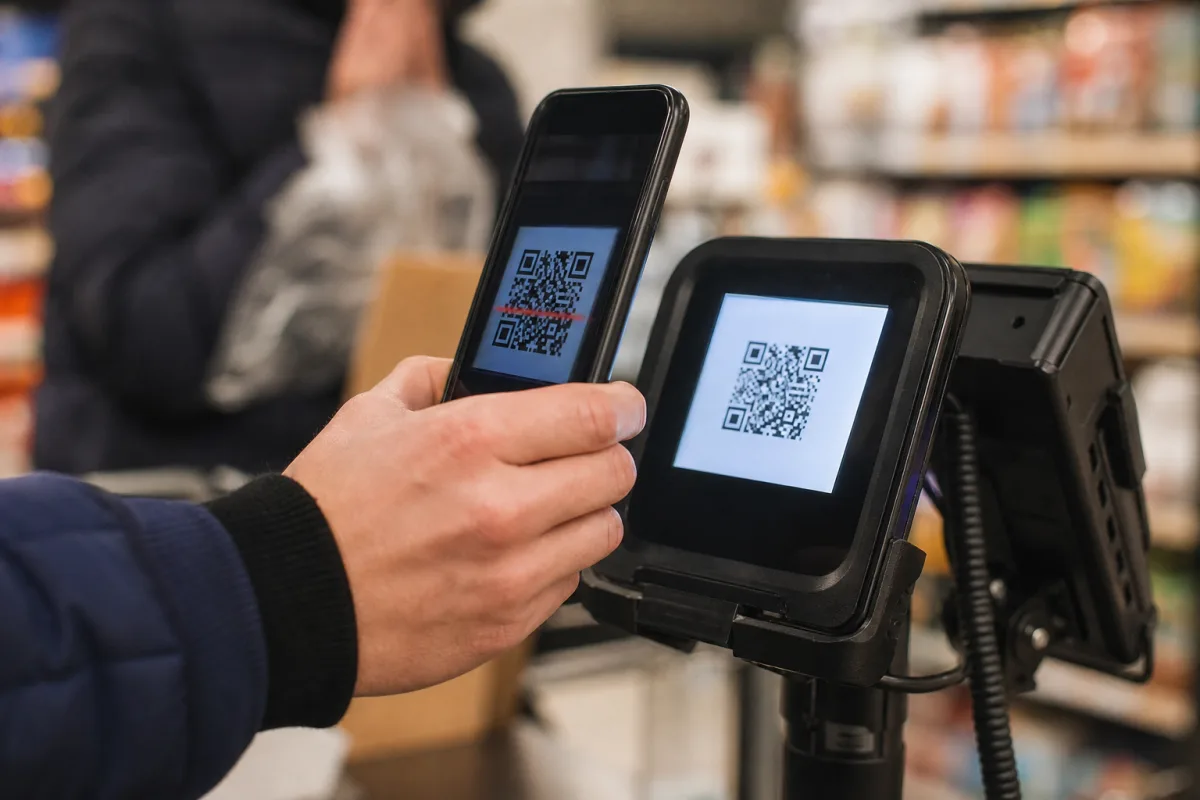
QR-коди, створені 1994 року для обліку автодеталей на виробництві, нині застосовують для безконтактних платежів, входу в сервіси, підключення до Wi-Fi, активації eSIM і цифрових квитків. Водночас їх дедалі частіше використовують у фішингових схемах, повідомляє TechSpot.
Технологію розробила команда інженера Denso Масахіро Хари. Вона замінила звичайні штрихкоди, які могли містити близько 20 символів і вимагали кількох сканувань для однієї коробки деталей. QR-код стандартизували на міжнародному рівні у 2000 році, а поширенню серед масової аудиторії сприяла поява вбудованих сканерів у камерах смартфонів.
Як працює код
QR-код складається з чорних і білих модулів, що кодують біти даних. Три великі квадратні мітки в його кутах допомагають камері розпізнати код за різного кута, а спеціальні елементи коригують викривлення зображення. Порожня рамка навколо коду також потрібна для надійного сканування.
Коди мають чотири рівні корекції помилок: найвищий дає змогу відновити приблизно 30% даних у разі пошкодження. Саме тому QR-код може залишатися придатним для зчитування навіть із логотипом посередині. Існує 40 розмірів кодів: від сітки 21 на 21 модуль до 177 на 177. Найбільший варіант за низького рівня корекції може вмістити до 7089 цифр або 2953 байтів даних.
Платежі та ризики
У Китаї QR-коди стали звичним способом розрахунку через Alipay і WeChat Pay, а в Індії мережа UPI у серпні 2026 року обробила рекордні 24,5 млрд транзакцій. Стандартизаційна організація GS1 і ритейлери в межах ініціативи Sunrise 2027 працюють над тим, щоб касові системи до кінця 2027 року могли зчитувати двовимірні коди. Такі QR-коди можуть містити ідентифікатор товару та посилання на інформацію про склад, відкликання чи перероблення.
Водночас зловмисники застосовують QR-коди для перенаправлення жертв на фішингові сторінки — цей метод називають quishing. За даними Microsoft, кількість QR-фішингових атак в електронній пошті зросла з 7 млн у січні 2026 року до понад 18 млн у березні. Шахраї також наклеювали підроблені коди на паркоматах, у закладах харчування та на транспортних об'єктах, щоб заволодіти платіжними даними. Перед переходом варто перевіряти попередній перегляд адреси, який показує камера смартфона, та уважно ставитися до скорочених або схожих на справжні доменів.