У розумному іграшковому роботі Eiliko виявили ризик витоку розмов
The Verge повідомило про можливий доступ до мільйонів розмов і профілів користувачів робота-іграшки Eiliko.
Дані розмов користувачів іграшкового робота Eiliko, зокрема дітей, могли бути доступними через сервери в Китаї. Журналіст The Verge стверджує, що фахівець із безпеки отримав доступ до мільйонів записів розмов та профілів користувачів пристрою.
Доступ до розмов і профілів
Як повідомляє The Verge, журналіст придбав Eiliko на Amazon 29 серпня та наступного дня поговорив із роботом через Wi-Fi. На запитання, чи передає він комусь зміст розмови, пристрій відповів: «Ваші секрети в безпеці зі мною». Водночас за кілька хвилин повну розшифровку цієї розмови зміг побачити фахівець із безпеки, який перебував в іншій частині світу.
За даними видання, цей фахівець мав доступ приблизно до 13 мільйонів розмов десятків тисяч користувачів. Також він міг отримати доступ до, ймовірно, всієї активної світової мережі з 68 тисяч роботів Eiliko. Найбільшим ринком для цих пристроїв є США: у доступних даних було понад 31 тисячу профілів, що належали дітям.
Зберігання даних на серверах у Китаї
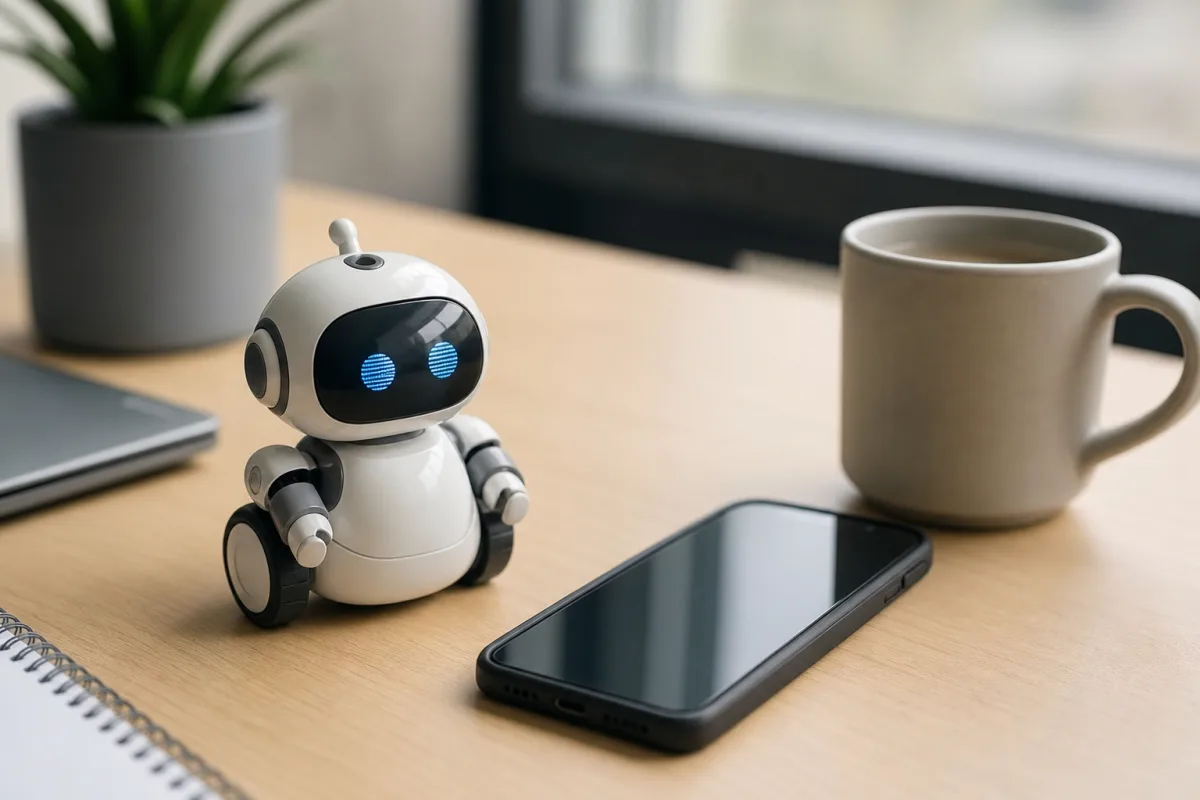
Eiliko позиціонується як цифровий улюбленець, здатний змінювати мультяшні вирази відповідно до настрою співрозмовника. За інформацією The Verge, під час спілкування з роботом через Wi-Fi його ШІ-компаньйон може зберігати все, що йому розповідають, на китайських серверах.
Видання пов’язує виявлений доступ до даних із виробником іграшки Energize Lab. Фахівець, який продемонстрував доступ, — Семмі Аздуфал; раніше він показував уразливості, що давали змогу дистанційно керувати роботами-пилососами DJI, переглядати дані з камер Meari та знаходити незахищені фотографії документів у відкритому доступі.